Suite DrakOn · SIEM / Análise Comportamental
DrakOn Analyzer
Log & Network Behavior Analysis. Um analisador avançado de logs de sistema, tráfego e código, que monitoriza o comportamento do ambiente digital para detetar anomalias antes que se tornem incidentes.
↻ arraste para rodar o ecrã
Registo de funcionalidades
O que o DrakOn Analyzer faz
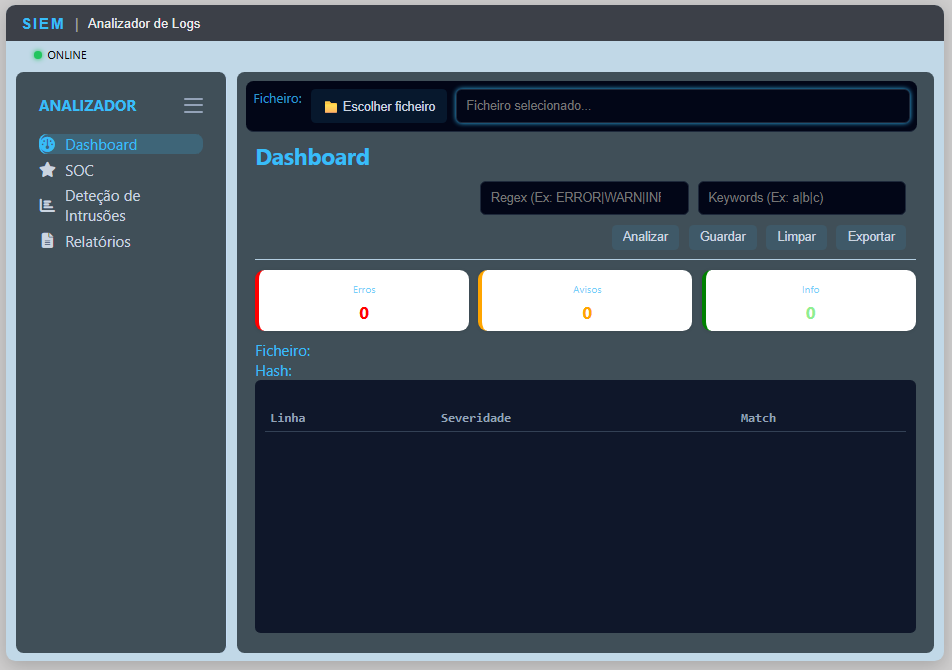
- [OK]Motor de análise por regex e palavras-chavePesquisa livre sobre ficheiros de log, com padrões personalizáveis (ex: ERROR|WARN|INFO) e listas de keywords.
- [OK]Dashboard em tempo realContadores imediatos de Erros, Avisos e Informação, com identificação de linha, severidade e correspondência (match).
- [OK]Módulos de SOC e Deteção de IntrusõesÁreas dedicadas para operações de centro de segurança e identificação de tentativas de intrusão.
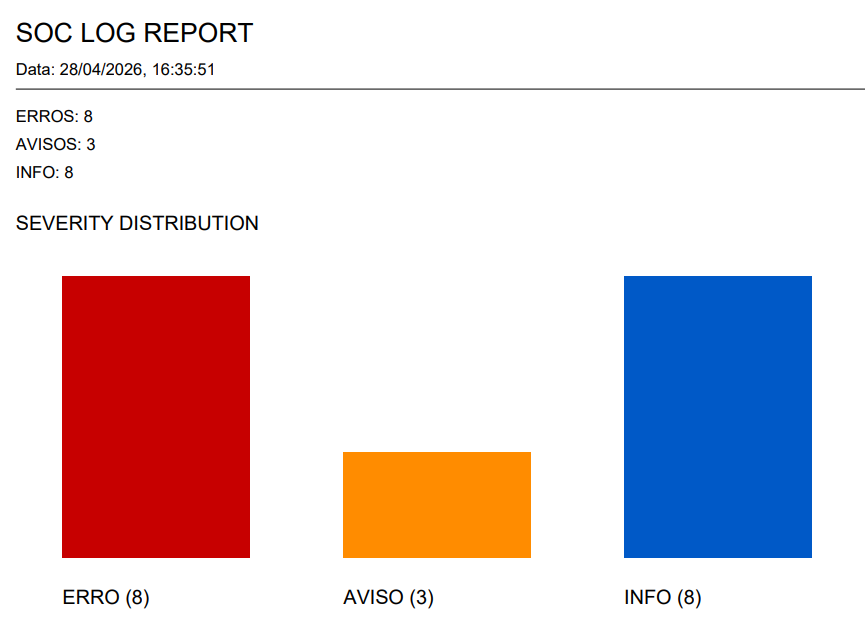
- [OK]Relatórios com distribuição de severidadeGeração de SOC Log Reports com gráficos de erros, avisos e informação por período analisado.
- [OK]Rastreabilidade por hashCada ficheiro analisado fica associado ao seu hash, garantindo integridade e histórico auditável.
Interface
Dashboard e relatórios
Stack técnica